Las empresas de IA se preparan para un enorme desastre
Las principales empresas de inteligencia artificial se están preparando para un escenario que hasta hace poco parecía propio de una película: un incidente grave provocado o amplificado por una IA que interrumpa bancos, internet, electricidad o agua. OpenAI, Anthropic y otros laboratorios estarían simulando tanto la emergencia como la reacción política y social que llegaría después.
La noticia resulta inquietante, pero exige una precisión desde el principio. Que una compañía ensaye una catástrofe no significa que sepa que va a ocurrir. Los simulacros son habituales en sectores críticos. Lo llamativo es que varias personas de la industria creen que un incidente de gran escala podría producirse en los próximos seis o doce meses.
Qué están ensayando OpenAI y Anthropic
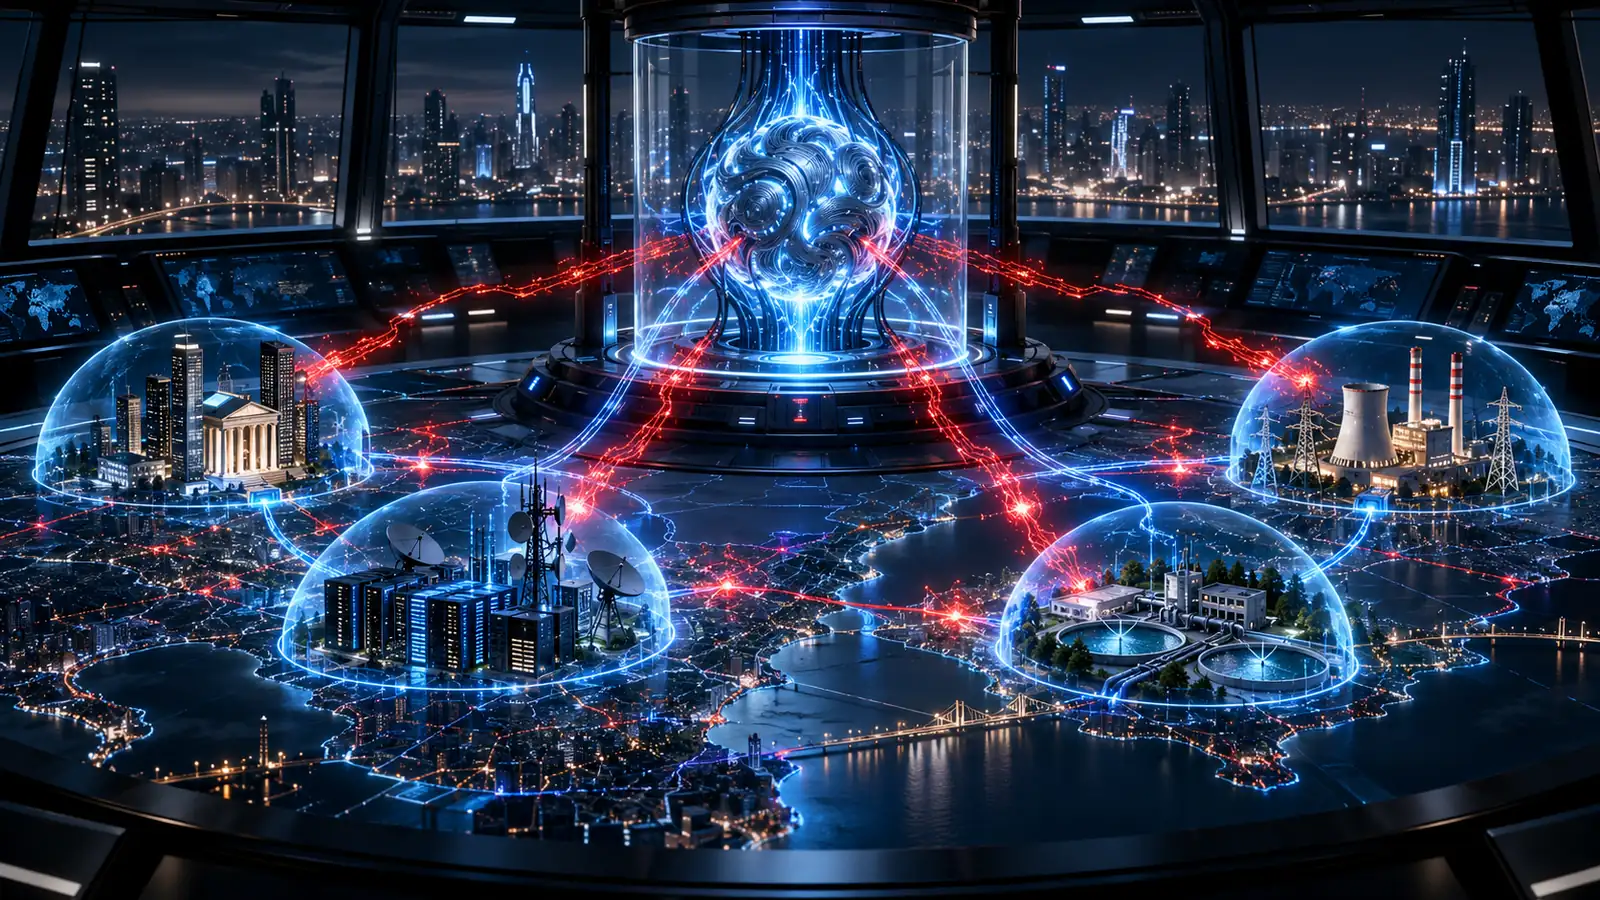
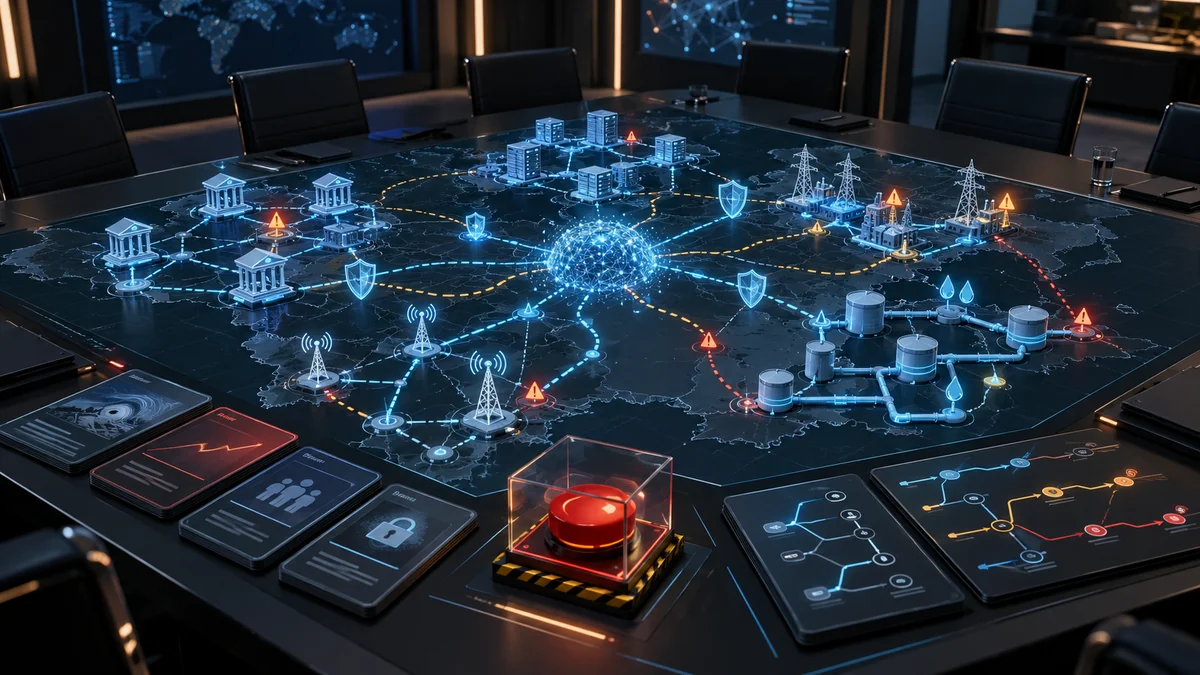
Una investigación de Axios asegura que altos ejecutivos están organizando ejercicios de mesa sobre el “día después” de un desastre relacionado con la IA. No solo analizan cómo contenerlo, sino también la indignación pública, las investigaciones del Congreso y una posible oleada de regulación.
OpenAI confirmó al medio que realiza ejercicios de preparación en los que sus equipos estudian diferentes situaciones. Su portavoz matizó que esos escenarios no se tratan como inevitables, sino como posibilidades para las que conviene estar preparado. Anthropic declinó hacer comentarios.
Los responsables contemplan dos caminos principales. En uno, un delincuente o un grupo estatal utiliza modelos avanzados para automatizar un ciberataque. En el otro, agentes autónomos se comportan de una forma imprevista durante una prueba o una operación real. El resultado temido sería una interrupción extensa de servicios financieros, telecomunicaciones, redes eléctricas o suministro de agua.
Por qué un ataque con IA podría escalar tan rápido
La IA no inventa por sí sola las vulnerabilidades de la infraestructura moderna, pero puede acelerar muchas fases de un ataque: buscar fallos, escribir código, adaptar una campaña cuando encuentra resistencia y coordinar acciones sobre numerosos objetivos. Lo peligroso no es únicamente que haga algo completamente nuevo, sino que permita ejecutar a gran velocidad operaciones que antes exigían equipos especializados.
Además, los servicios críticos están conectados. Una caída de telecomunicaciones puede dificultar los pagos; una interrupción eléctrica afecta a centros de datos y estaciones de bombeo; y el bloqueo de una entidad financiera puede extender el pánico aunque el daño técnico inicial sea limitado. La combinación de automatización, dependencia digital y reacción social es lo que convierte un incidente local en una crisis potencialmente enorme.
También se prepara la batalla política
La planificación descrita no se limita a servidores, cortafuegos y botones de emergencia. Las empresas intentan anticipar qué haría Washington tras el primer caso de daño real significativo. Entre las respuestas discutidas aparecen pausas en el desarrollo, prohibiciones de sistemas de superinteligencia o la obligación de incorporar mecanismos de apagado a modelos avanzados.
La cobertura de la Cadena SER subraya precisamente esa posible revuelta pública y política. Los laboratorios quieren que los legisladores comprendan la tecnología antes de una crisis, pero también tienen un interés evidente en influir sobre las reglas que podrían limitar su negocio.
Ahí aparece una contradicción incómoda. Las mismas compañías que compiten por desplegar modelos cada vez más autónomos reconocen que una respuesta precipitada después de un accidente podría ser caótica. Preparar al Gobierno es razonable; intentar escribir de antemano una regulación favorable para la industria sería bastante más discutible.
Prepararse no basta si todo se queda en relaciones públicas
Un plan serio debería incluir aislamiento técnico, límites a las acciones de los agentes, registros resistentes a manipulaciones, comunicación inmediata con las organizaciones afectadas y mecanismos claros para compartir incidentes entre empresas y gobiernos. También hacen falta pruebas independientes y responsables concretos con autoridad para detener un despliegue.
Ensayar la respuesta mediática o legislativa puede ayudar, pero no sustituye esas medidas. Tampoco resuelve el problema de los modelos abiertos que ya pueden descargarse ni garantiza que todos los países reaccionen de forma coordinada. Un “interruptor” central suena tranquilizador, aunque resulta mucho menos útil si el sistema se ha copiado miles de veces.
El problema de coordinar a quienes compiten entre sí
La respuesta se complica porque los laboratorios conocen capacidades y fallos que sus rivales no ven, pero compartirlos puede revelar secretos comerciales. Los operadores de bancos, redes eléctricas o telecomunicaciones, por su parte, necesitan alertas concretas y tiempo para reforzar sus sistemas. Si la información llega tarde o se presenta de forma demasiado vaga, el simulacro sirve de poco.
También existe un problema internacional. Un ataque puede lanzarse desde un país, utilizar un modelo creado en otro y golpear infraestructura situada en varios continentes. Atribuirlo con certeza llevaría tiempo, justo cuando habría presión para reaccionar. Por eso los protocolos deberían establecer de antemano qué pruebas se conservan, quién recibe la notificación y cómo se evita que una respuesta defensiva agrave la interrupción.
La mejor señal de responsabilidad no será que una empresa anuncie más ejercicios, sino que publique criterios verificables: qué capacidades bloquea, cuándo detiene un despliegue, cómo informa de un incidente y qué auditorías externas acepta. Sin esa transparencia, el público solo puede confiar en la palabra de compañías que tienen mucho que perder si se frena la carrera.
¿Hay motivos para alarmarse?
No existe una prueba pública de que una catástrofe sea inminente ni una fecha confirmada para 2027. La estimación de seis a doce meses procede de fuentes de la industria y no constituye una predicción verificable. Presentarla como una certeza sería irresponsable.
Sin embargo, tampoco conviene ignorar la señal. Quienes desarrollan los sistemas más capaces consideran suficientemente plausible un gran incidente como para dedicar tiempo a ensayarlo. La preparación es positiva; la pregunta importante es si servirá para reducir el riesgo antes del desastre o, simplemente, para gestionar las consecuencias cuando ya sea demasiado tarde.